Seguridad · Identidad · Ingeniería de Producto
Robo de carga: la cuenta tomada, no el GPS falso
La alerta del FBI sobre los robos de equipo para centros de datos no menciona el GPS. Fue toma de cuentas, y su producto tiene el mismo hueco.
En México, Brasil o Colombia nadie necesita que le expliquen qué es el robo de carga: es un costo operativo que cualquier director de logística ya tiene presupuestado. Esta semana la historia llegó con acento estadounidense y aire de ficción, tráileres con servidores de IA desapareciendo entre California y Texas, y un titular que todos los medios repitieron: los ladrones clonaron el GPS.
Esa es la parte menos importante del caso. La alerta que el propio FBI publicó sobre esta ola de robos no menciona el GPS ni una vez. En el modelo del Bureau la carga se roba en una pantalla de inicio de sesión y en un registro federal, días antes de que el camión salga. El rastreador falsificado, si lo hubo, fue la retirada.
Y esto le importa aunque nunca haya contratado un flete. El agujero por el que pasaron esos ladrones es un agujero que casi todo producto tiene.
Lo que esto le cuesta
Saque los camiones y queda esto: una cuenta puede editar un campo, y algún proceso más adelante lee ese campo como prueba de quién es el dueño de la cuenta. El atacante toma la cuenta, edita el campo y pasa la verificación, porque la verificación está leyendo lo que él acaba de escribir.
Busque en su propio producto y los candidatos aparecen rápido:
- la CLABE o los datos bancarios de un perfil de pagos, que finanzas confirma antes de transferir
- la dirección de correo o el teléfono al que llega el código para restablecer la contraseña
- la URL de webhook a donde se entregan sus eventos firmados
- el contacto que soporte lee en voz alta para "confirmar que hablo con la persona correcta"
- el correo de una invitación de equipo, que decide quién termina con acceso de administrador
Cada uno es dato de perfil o es autorización, y los dos viven en la misma tabla. El costo de la confusión es concreto: un pago redirigido, una cuenta que no recupera porque el canal de recuperación ya es de otra persona, una factura liquidada en el banco de un desconocido. La decisión sobre su mesa es cuáles de esos campos son autorización, cuáles necesitan reverificación reforzada al escribirse y confirmación por un canal aparte al leerse, y si prefiere pagar eso ahora o después del primer incidente.
También es una pregunta de compras. "Verificamos a la contraparte contra el registro oficial" pasa sin objeción en cualquier cuestionario de seguridad, y es un control que falla justo en el caso para el que se escribió. Buena parte de nuestro trabajo en SV Dev consiste en encontrar controles así en software que funciona perfecto hasta que alguien tiene un motivo.
Qué está confirmado y qué es la palabra de un investigador
La cobertura de esta semana mezcla dos tipos muy distintos de afirmación, así que aquí va la separación antes de que algo se apoye en cualquiera de las dos.
Confirmado en fuente primaria. La alerta I-043026-PSA del IC3/FBI, publicada el 30 de abril de 2026, con una cadena de siete pasos que termina en un registro federal reescrito. La página de prevención de fraude de la FMCSA, que indica llamar al teléfono publicado en SAFER y lleva la línea "Last updated: Monday, April 7, 2025". El SAFER, que efectivamente publica ese campo de teléfono. Y la investigación de NBC News del 26 de octubre de 2026, que originó la cobertura.
Autoinformado o sin verificar. El total de "más de 100 millones de dólares robados desde junio" es una suma propia de NBC, armada con los relatos de veteranos del transporte, la cadena de suministro y la seguridad de carga: partes interesadas describiendo su propio mercado, no una base oficial. El clonado de GPS viene con reserva en el propio reportaje: las coordenadas de un envío California-Texas fueron "aparentemente" falsificadas, según un investigador, sin ningún artefacto forense publicado. Los 725 millones de dólares en pérdidas de 2025, el alza del 60% anual y el promedio de 273.990 dólares por robo son estimaciones de la industria que la alerta cita, no cifras que el FBI haya recabado. Y la hipótesis de que el equipo llega a países bajo control de exportación estadounidense se describe como sospecha policial.
Nada del argumento que sigue depende de esas estimaciones.
Lo que el FBI describe de verdad
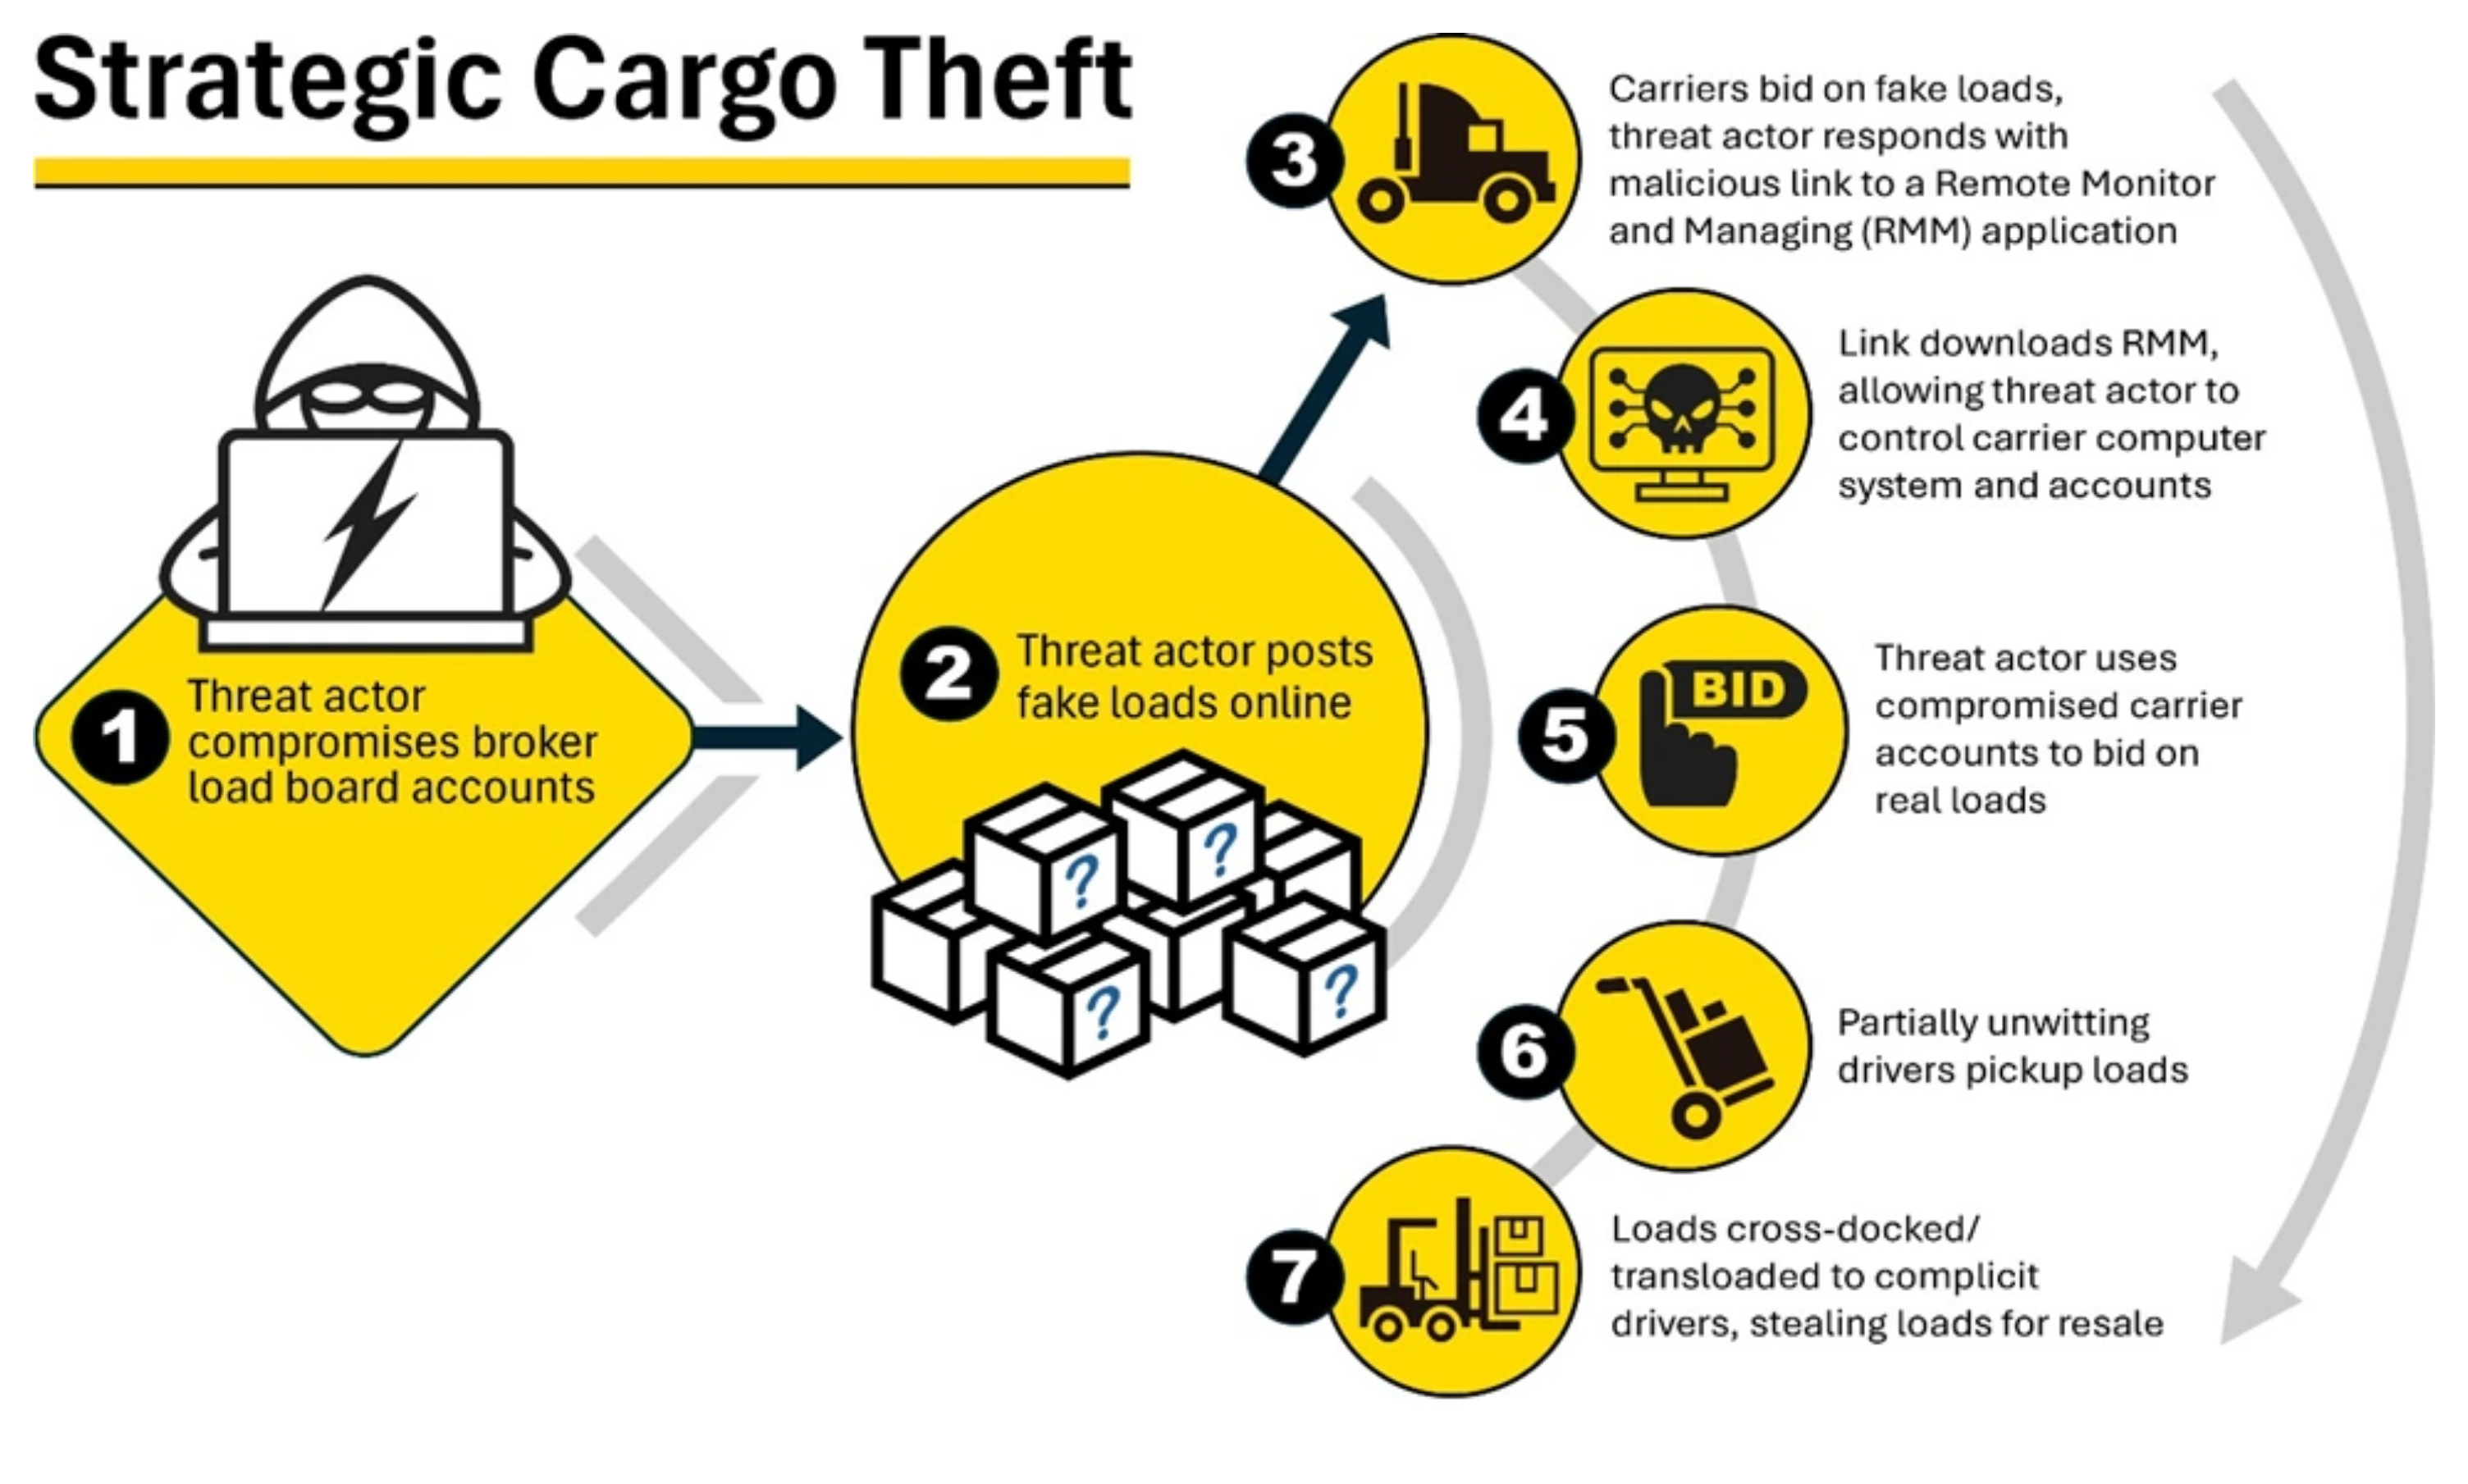
Alerta I-043026-PSA del FBI, 30 de abril de 2026. La cadena que documenta el Bureau va de la cuenta comprometida en la plataforma de fletes a la carga revendida por conductores cómplices. No aparece ningún rastreador.
La cadena dice: phishing para que un bróker instale software de administración remota, toma de su cuenta en la plataforma de fletes, publicación de fletes falsos para cosechar credenciales de transportistas y, entonces, pujas por fletes reales usando la identidad de un transportista comprometido. Un conductor desprevenido recoge la carga. La carga se transborda a un conductor cómplice. No hay rastreador en el diagrama, no hay intercepción, no hay persecución.
Clonar un rastreador explica cómo un robo pasa unas horas sin notarse. La toma de cuentas explica cómo ocurre a escala.
El registro que los ladrones reescriben
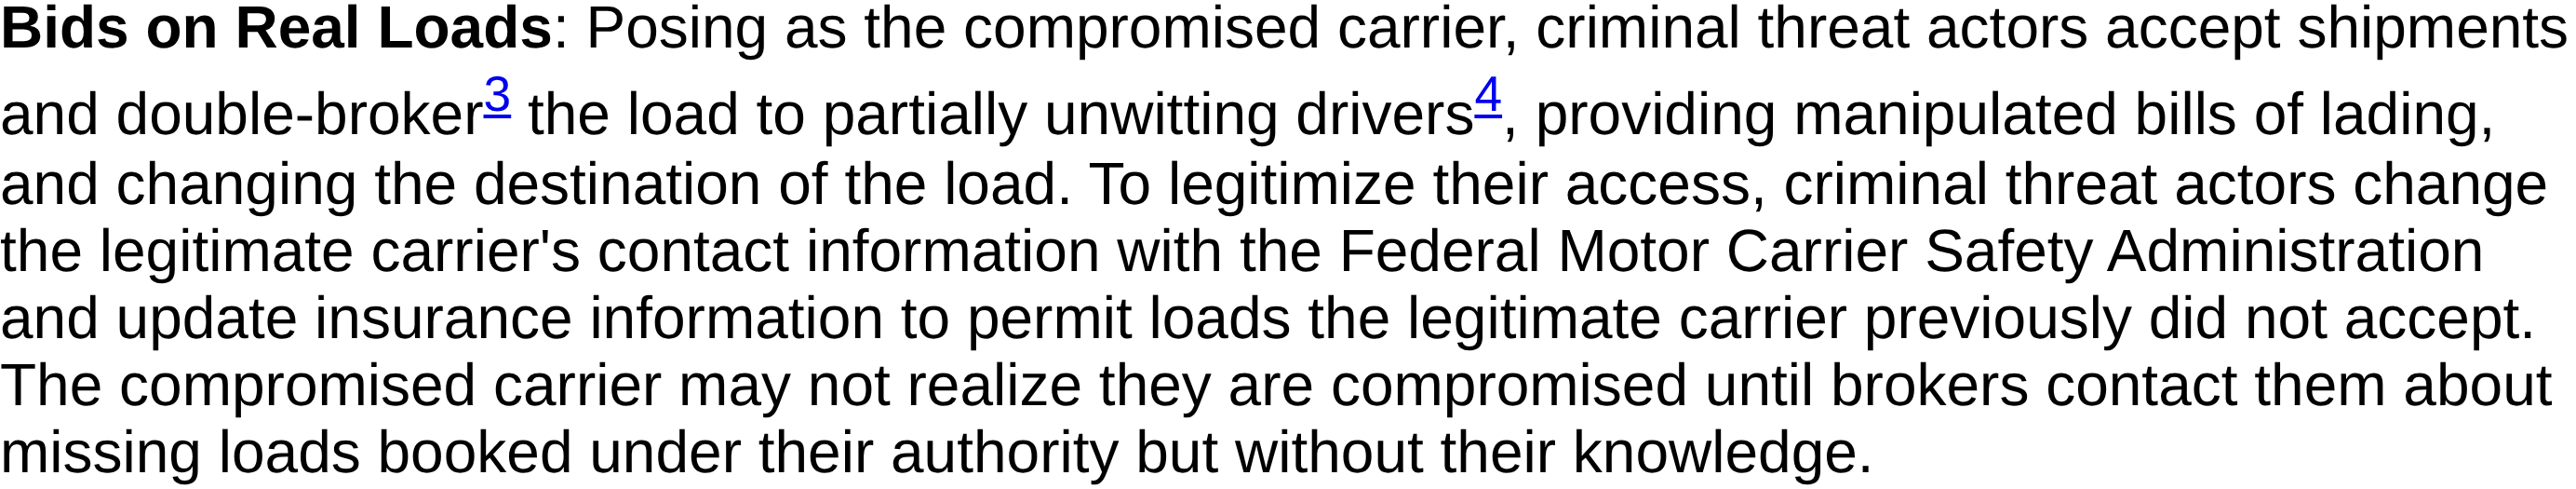
"Bids on Real Loads": el atacante edita el registro federal, no el camión.
Aquí está el paso que la cobertura se saltó. En la fase "Bids on Real Loads", los atacantes "cambian los datos de contacto del transportista legítimo ante la Federal Motor Carrier Safety Administration y actualizan la información de seguro para permitir cargas que el transportista legítimo antes no aceptaba" (traducción libre de la alerta).
Léalo como quien construye producto. No están escondiendo el camión: están convirtiéndose en el transportista dentro del sistema de registro y, de paso, subiendo sus propios límites. La alerta añade que el transportista real "puede no darse cuenta de que está comprometido hasta que los brókeres lo contacten por cargas desaparecidas contratadas bajo su autoridad". El dueño de la identidad es el último en saberlo, porque nada en el flujo se lo pregunta.
La verificación que lee lo que el atacante escribió
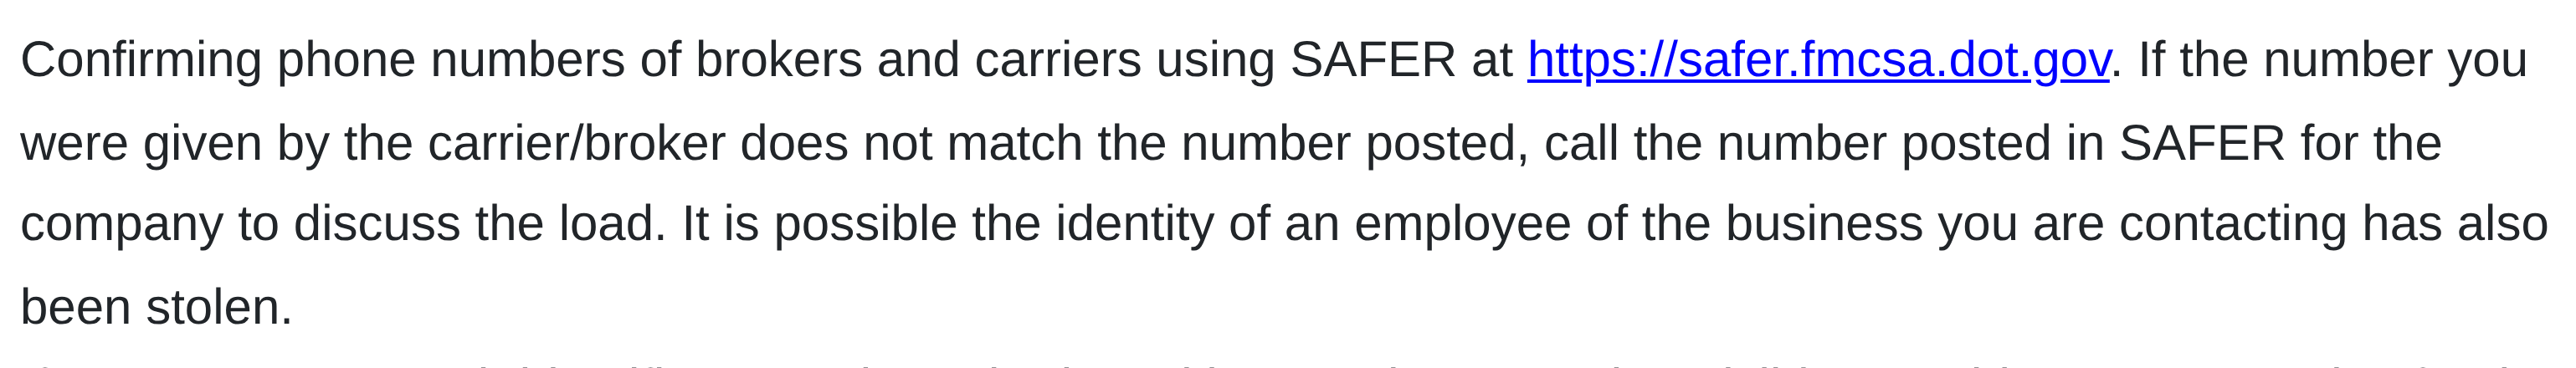
La recomendación de la FMCSA, sin cambios desde abril de 2025: confirme a la contraparte llamando al número publicado en SAFER, el campo que el FBI dice que los ladrones reescriben.
Ahora ponga al lado la propia guía de prevención de la FMCSA. Indica confirmar teléfonos con SAFER y, si el número que le dio el transportista o el bróker no coincide con el publicado, llamar al número publicado en SAFER para tratar la carga.
El número publicado en SAFER es el contacto del registro, el campo que el FBI dice que el atacante cambia. La guía federal antifraude le pide establecer identidad leyendo exactamente el registro que el ataque modifica, y no se revisa desde el 7 de abril de 2025, cerca de un año antes de la alerta que describe ese ataque. Dos documentos federales vigentes apuntando en direcciones opuestas.
Una comprobación que lee estado que el atacante puede escribir no es verificación. Es un oráculo de confirmación: responde "sí" más rápido a quien preparó la respuesta. El participante honesto obtiene una discrepancia y tiene que llamar; el atacante obtiene coincidencia limpia, porque los dos lados de la comparación son suyos.
La auditoría para correr esta semana
- Inventarie las escrituras. Todo campo que una cuenta puede cambiar sin hablar con usted: perfil, cobranza, integraciones, equipo.
- Marque los que alguien lee como verdad. Si algún proceso posterior trata ese valor como prueba de identidad, derecho o destino, es autorización, no perfil.
- Proteja la escritura. Reautenticación, confirmación por un canal aparte al valor anterior y una ventana de retención en todo lo que mueve dinero o recibe secretos.
- Arregle la lectura. Resuelva identidad por un canal que la cuenta no edita: un contrato firmado, un contacto verificado antes, la sesión autenticada de la propia contraparte. No el campo que acaba de guardar.
- Reescriba la respuesta del cuestionario. Si su página de seguridad promete verificación contra el registro oficial, diga qué canal usa en realidad.
Los pasos 3 y 4 son un sprint para la mayoría de los equipos. El incidente que evitan, no. Hicimos un argumento parecido sobre credenciales confiables por defecto en agentes de IA y credenciales expuestas y sobre puntos únicos de confianza en la caída de una zona que tumbó bancos.
Puntos clave
- La alerta del FBI sobre los robos de equipo para centros de datos nunca menciona el GPS. Describe toma de cuentas y un registro federal reescrito.
- La FMCSA indica verificar a la contraparte llamando al número publicado en SAFER, el mismo campo que el FBI dice que los atacantes cambian. Esa página no cambia desde abril de 2025.
- Cualquier verificación que lee un valor que el atacante puede escribir es un oráculo de confirmación, no un control.
- La solución generaliza: separe dato de perfil de dato de autorización, bloquee la escritura del segundo tipo y resuelva la lectura por un canal que la cuenta no controla.
- Las cifras en dólares de esta historia son estimaciones de la industria y una suma periodística, no números auditados. El mecanismo no depende de ellas.