Segurança · Identidade · Engenharia de Produto
Roubo de carga: a conta invadida, não o GPS falso
O alerta do FBI sobre os roubos de carga de servidores de IA não cita GPS. Foi tomada de conta, e seu produto tem o mesmo buraco.
No Brasil ninguém precisa de introdução para roubo de carga: é assunto que todo empresário de logística, varejo e indústria conhece de perto. Esta semana a história ganhou uma versão americana com cara de ficção, carretas com servidores de IA desaparecendo entre a Califórnia e o Texas, e uma manchete que todo veículo repetiu: os ladrões clonaram o GPS.
Essa é a parte menos importante da história. O alerta que o próprio FBI publicou sobre essa onda de roubos não cita GPS uma única vez. No modelo do Bureau, a carga é roubada numa tela de login e num cadastro federal, dias antes de o caminhão sair. O rastreador falsificado, se houve, foi a retirada.
E isso interessa a você mesmo que nunca tenha contratado um frete na vida. O buraco por onde esses ladrões passaram é um buraco que quase todo produto tem.
O que isso custa a você
Tire o caminhão da história e sobra isto: uma conta pode editar um campo, e algum processo lá na frente lê esse campo como prova de quem é o dono da conta. O atacante toma a conta, edita o campo e passa na verificação, porque a verificação está lendo o que ele acabou de escrever.
Procure no seu produto e os candidatos aparecem rápido:
- a chave Pix ou os dados bancários de repasse, conferidos pelo financeiro antes da transferência
- o e-mail ou telefone que recebe o código de recuperação de senha
- a URL de webhook para onde seus eventos assinados são entregues
- o contato que o atendimento lê em voz alta para "confirmar que estou falando com a pessoa certa"
- o e-mail de um convite de equipe, que decide quem termina com acesso de administrador
Cada um desses é dado de perfil ou é autorização, e os dois moram na mesma tabela. O custo da confusão é concreto: um repasse redirecionado, uma conta que você não recupera porque o canal de recuperação agora é de outra pessoa, uma fatura paga na conta de um estranho. A decisão na sua mesa é quais desses campos são autorização, quais precisam de reverificação na escrita e de confirmação por fora na leitura, e se você prefere pagar por isso agora ou depois do primeiro incidente.
Também é questão de compras. "Verificamos o fornecedor no cadastro oficial" passa batido em qualquer questionário de segurança, e é um controle que falha exatamente no caso para o qual foi escrito. Boa parte do nosso trabalho na SV Dev é achar controles assim em software que funciona perfeitamente até alguém ter motivo.
O que está confirmado e o que é palavra de um investigador
A cobertura desta semana mistura dois tipos muito diferentes de afirmação. Então, antes que qualquer conclusão se apoie em uma delas:
Confirmado em fonte primária. O alerta I-043026-PSA do IC3/FBI, de 30 de abril de 2026, com a cadeia de sete passos que termina num cadastro federal reescrito. A página de prevenção a fraude da FMCSA, que manda o agenciador ligar no telefone publicado no SAFER e traz a linha "Last updated: Monday, April 7, 2025". O SAFER, que de fato publica esse campo de telefone. E a reportagem da NBC News de 26 de outubro de 2026, que originou a cobertura.
Autodeclarado ou não verificado. O total de "mais de US$ 100 milhões roubados desde junho" é uma soma da própria NBC, montada a partir de relatos de veteranos de transporte, cadeia de suprimentos e segurança de carga, ou seja, partes interessadas descrevendo o próprio mercado, não uma base oficial. A clonagem de GPS vem com ressalva na própria reportagem: as coordenadas de uma carga Califórnia-Texas foram "aparentemente" falsificadas, segundo um investigador, sem nenhum artefato forense publicado. Os US$ 725 milhões de perdas em 2025, a alta de 60% no ano e a média de US$ 273.990 por roubo são estimativas do setor que o FBI cita, não números que o FBI coletou. E a suspeita de que o equipamento chega a países sob controle de exportação americano é descrita como suspeita policial.
Nada do argumento abaixo depende dessas estimativas.
O que o FBI descreve de fato
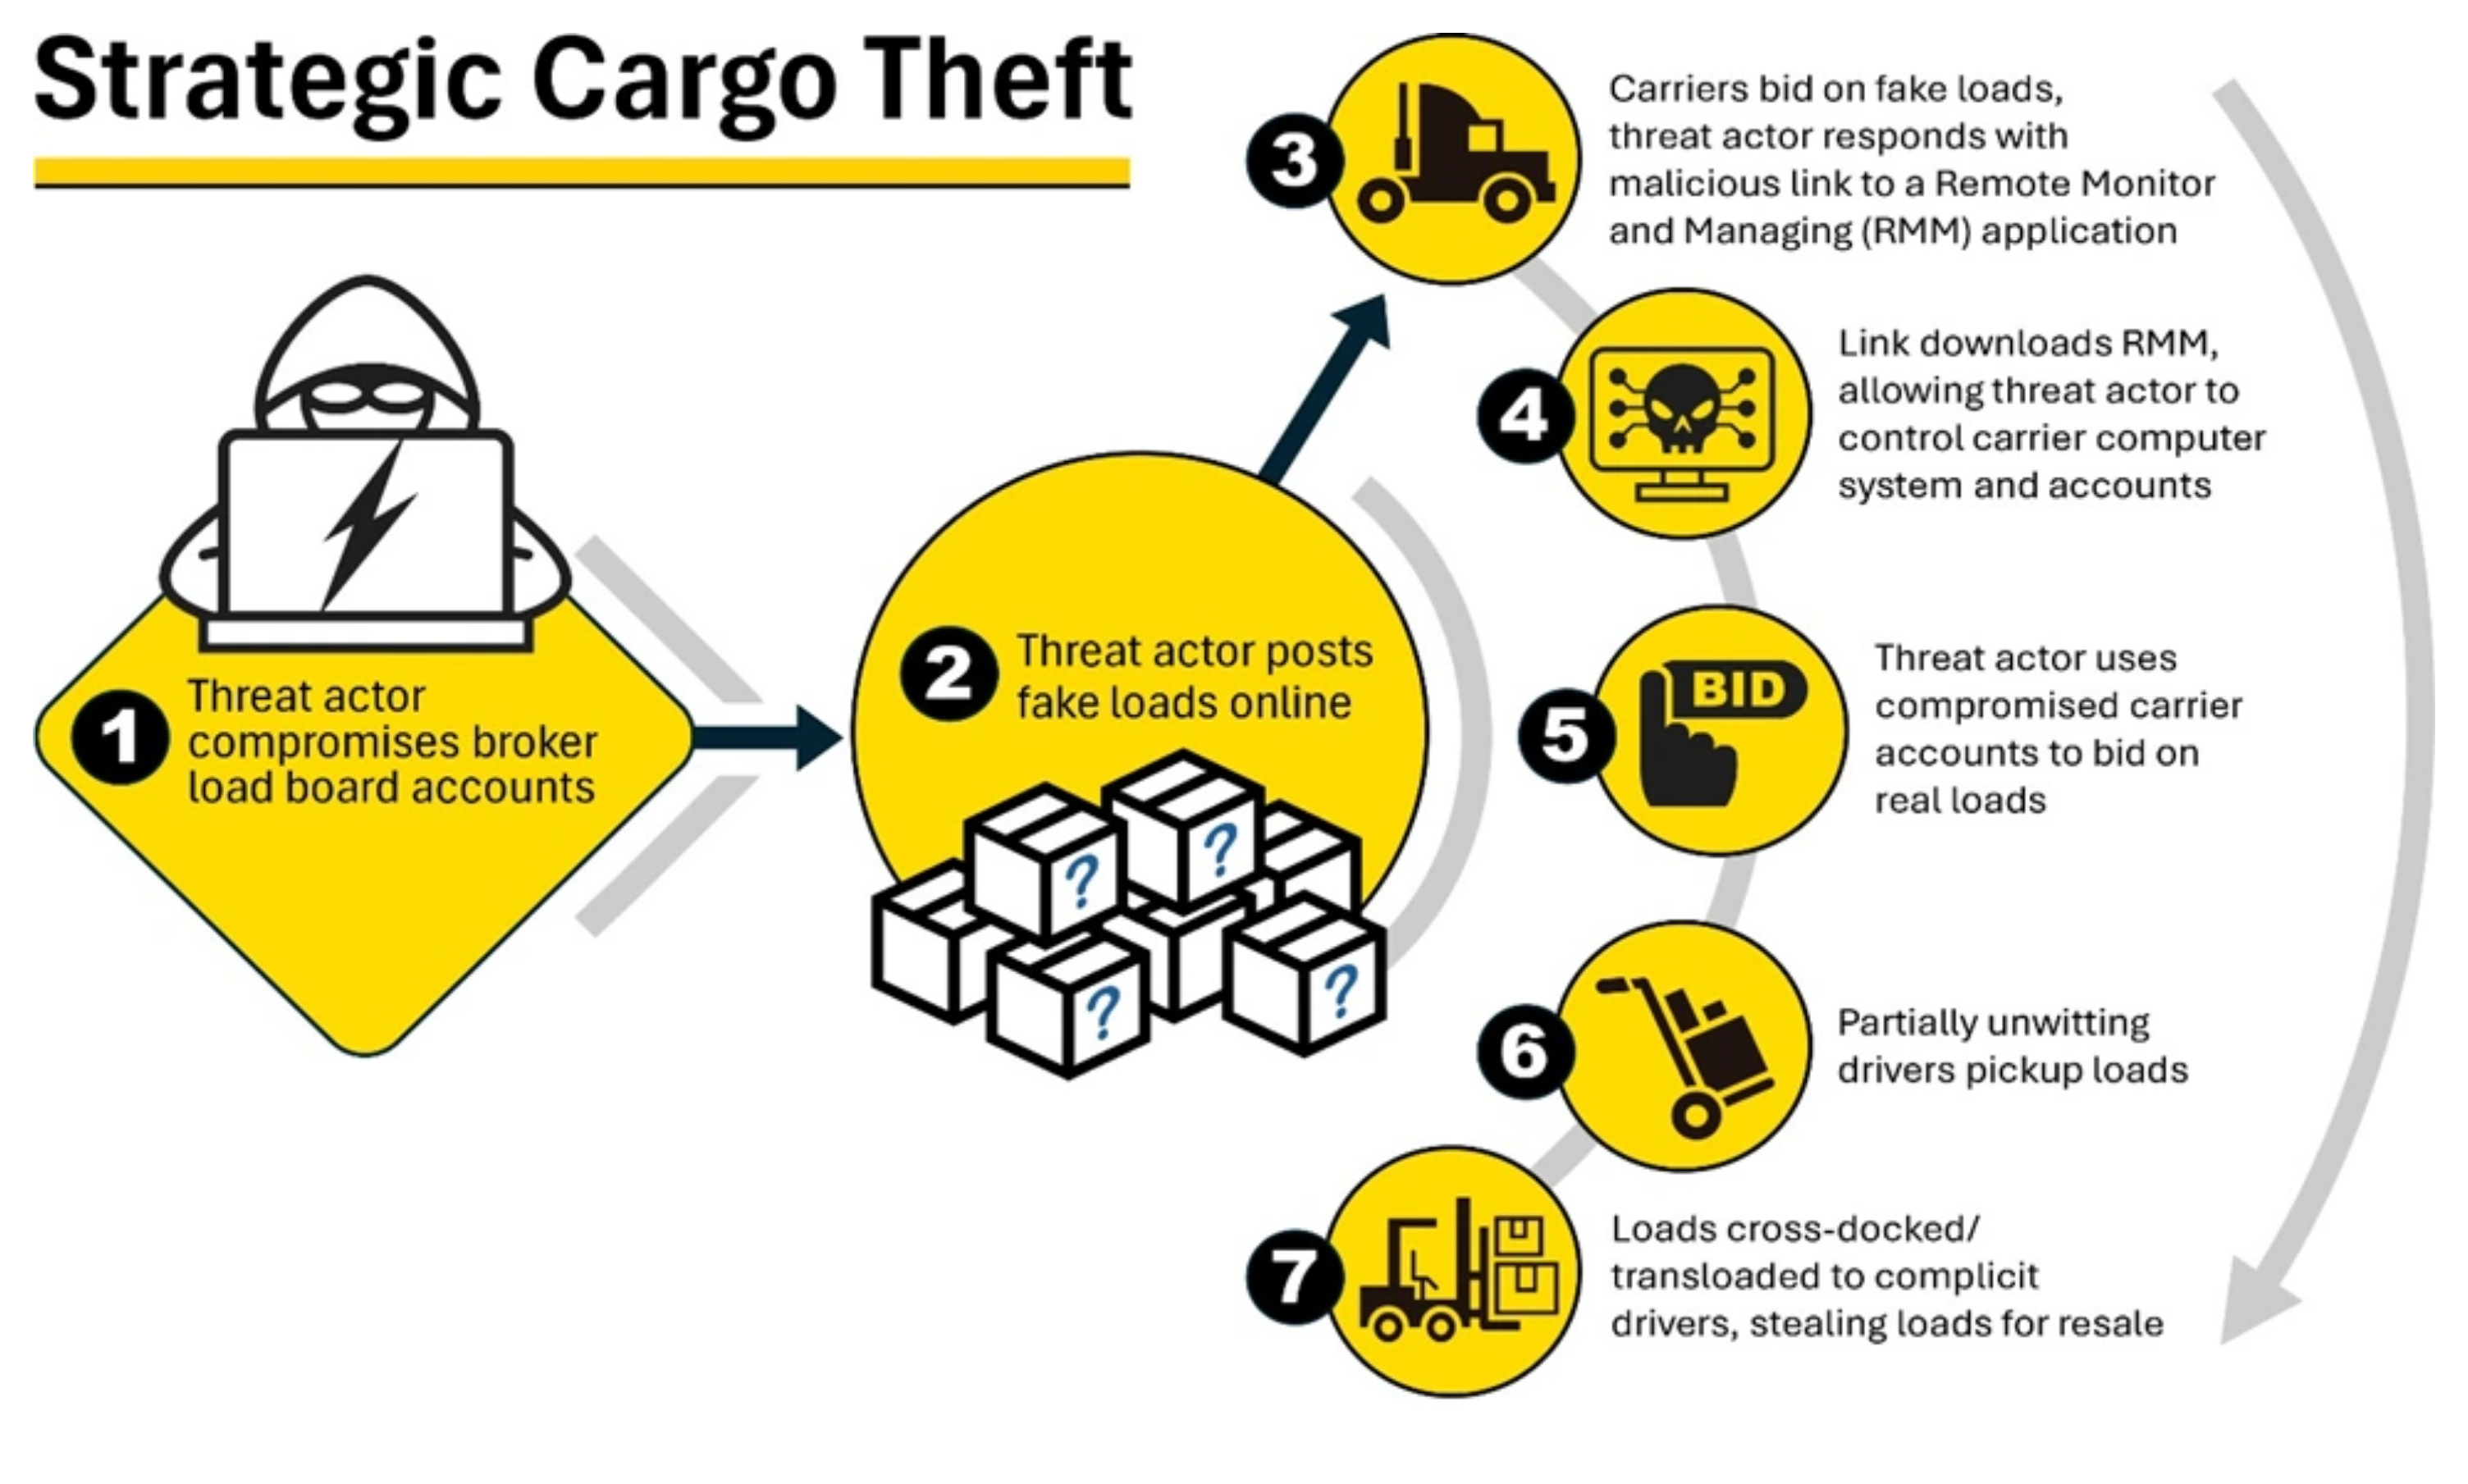
Alerta I-043026-PSA do FBI, 30 de abril de 2026. A cadeia que o Bureau documenta vai da conta comprometida na plataforma de fretes até a carga revendida por motoristas cúmplices. Não há rastreador nela.
A cadeia é esta: phishing que instala software de acesso remoto na máquina do agenciador, tomada da conta dele na plataforma de fretes, publicação de fretes falsos para colher credenciais de transportadoras e, então, lances em fretes reais usando a identidade de uma transportadora comprometida. Um motorista desavisado retira a carga. A carga é transbordada para um motorista cúmplice. Não há rastreador no diagrama, não há interceptação, não há perseguição.
Clonar rastreador explica como um roubo passa algumas horas sem ser notado. Tomada de conta explica como ele acontece em escala.
O cadastro que os ladrões reescrevem
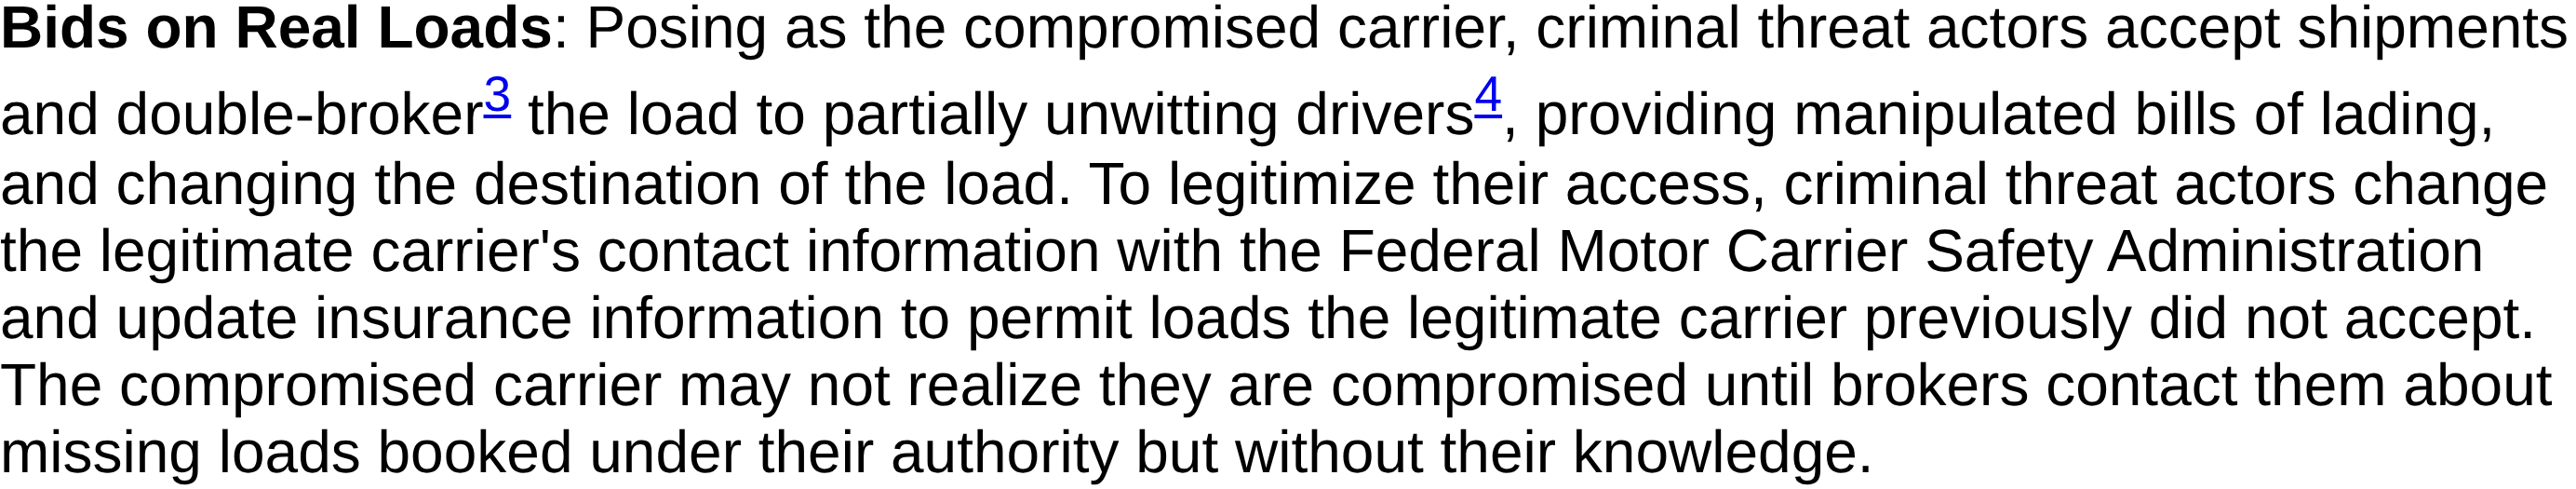
"Bids on Real Loads": o atacante edita o registro federal, não o caminhão.
Aqui está o passo que a cobertura pulou. Na etapa "Bids on Real Loads", os atacantes "alteram os dados de contato da transportadora legítima na Federal Motor Carrier Safety Administration e atualizam as informações de seguro para permitir cargas que a transportadora legítima antes não aceitava" (tradução livre do alerta).
Leia isso como quem constrói produto. Eles não estão escondendo o caminhão: estão virando a transportadora no sistema de registro e, de passagem, elevando o próprio limite. O alerta ainda diz que a transportadora real "pode não perceber que foi comprometida até que agenciadores entrem em contato sobre cargas desaparecidas contratadas sob sua autoridade". O dono da identidade é o último a saber, porque nada no fluxo pergunta a ele.
A verificação que lê o que o atacante escreveu
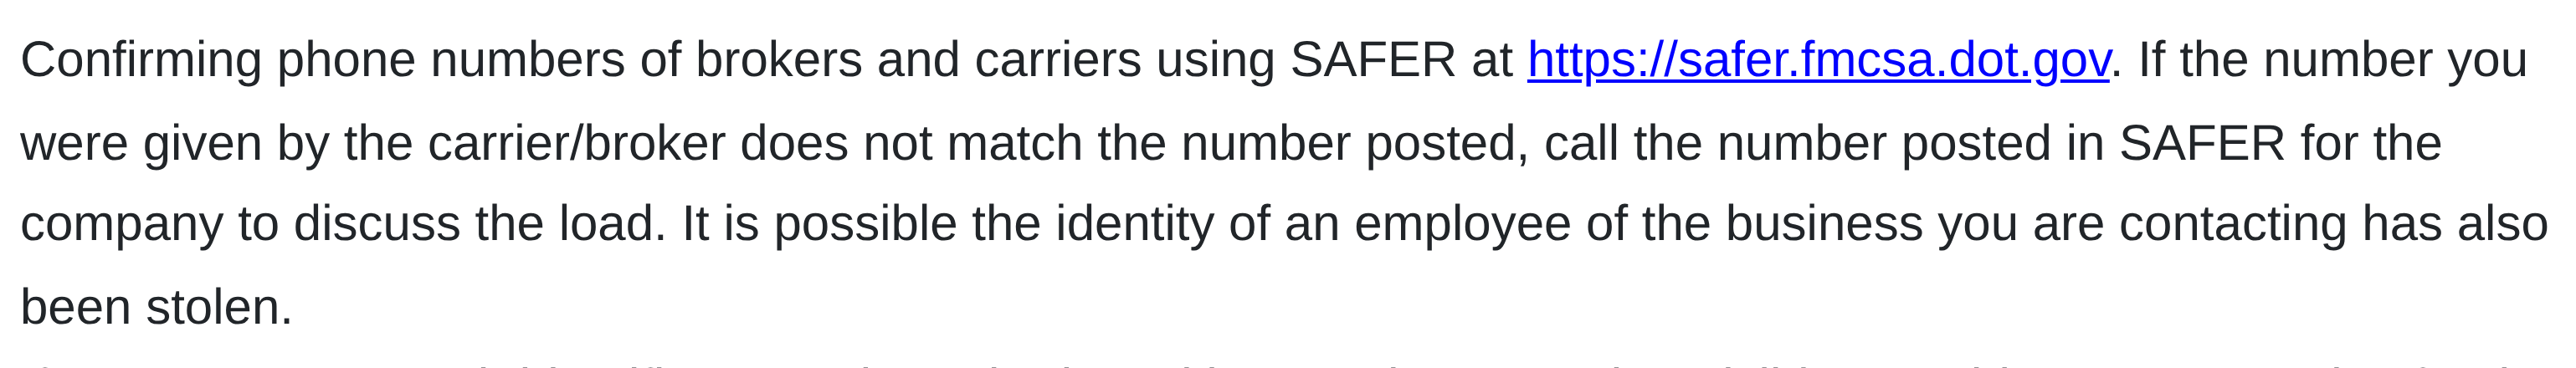
A recomendação da FMCSA, inalterada desde abril de 2025: confirme a contraparte ligando no número publicado no SAFER, o campo que o FBI diz que os ladrões reescrevem.
Agora coloque a recomendação da própria FMCSA ao lado disso. Ela orienta confirmar telefones pelo SAFER e, se o número que a transportadora ou o agenciador passou não coincidir com o publicado, ligar para o número publicado no SAFER para tratar da carga.
O número publicado no SAFER é o contato do cadastro, o campo que o FBI diz que o atacante troca. A orientação federal antifraude manda estabelecer identidade lendo exatamente o registro que o ataque altera, e não é revisada desde 7 de abril de 2025, cerca de um ano antes do alerta que descreve esse ataque. Dois documentos federais vigentes apontando para lados opostos.
Verificação que lê estado que o atacante pode escrever não é verificação. É um oráculo de confirmação: responde "sim" mais rápido para quem preparou a resposta. O participante honesto recebe divergência e precisa ligar; o atacante recebe match limpo, porque as duas pontas da comparação são dele.
A auditoria para rodar esta semana
- Liste as escritas. Todo campo que uma conta muda sem falar com você: perfil, cobrança, integrações, equipe.
- Marque os que alguém lê como verdade. Se qualquer processo adiante trata aquele valor como prova de identidade, direito ou destino, é autorização, não perfil.
- Proteja a escrita. Reautenticação, confirmação por fora no valor antigo e janela de carência em tudo que move dinheiro ou recebe segredo.
- Conserte a leitura. Resolva identidade por um canal que a conta não edita: contrato assinado, contato verificado antes, sessão autenticada do próprio parceiro. Não o campo que ele acabou de salvar.
- Reescreva a resposta do questionário. Se sua página de segurança promete verificação em cadastro oficial, diga qual canal ela usa de verdade.
Os passos 3 e 4 são uma sprint para a maioria dos times. O incidente que eles evitam, não. Fizemos um argumento parecido sobre credenciais confiáveis por padrão em agentes de IA e credenciais expostas e sobre ponto único de confiança em a queda de uma zona que derrubou bancos.
Pontos principais
- O alerta do FBI sobre os roubos de carga de equipamento de data center não cita GPS. Ele descreve tomada de conta e um cadastro federal reescrito.
- A FMCSA manda o agenciador verificar a contraparte ligando no número publicado no SAFER, o mesmo campo que o FBI diz que os atacantes trocam. A página não muda desde abril de 2025.
- Qualquer verificação que lê um valor que o atacante pode escrever é um oráculo de confirmação, não um controle.
- A correção generaliza: separe dado de perfil de dado de autorização, trave a escrita do segundo tipo e resolva a leitura por um canal que a conta não controla.
- Os valores em dólar desta história são estimativas de mercado e uma soma de reportagem, não números auditados. O mecanismo não depende deles.